UU PDP dan Data Pelanggan di Chat: Panduan Praktis untuk Tim Customer Service
Setiap percakapan dengan pelanggan berisi data pribadi: nama, nomor telepon, alamat, bahkan foto dokumen. Pelajari kewajiban dasar dalam UU Pelindungan Data Pribadi, data apa yang sebaiknya tidak diminta lewat chat, cara membatasi akses tim, menangani permintaan pelanggan, dan menyiapkan diri jika terjadi kebocoran.
Antonio Kurniawan
Product & Customer Success
Di halaman ini
- Data pribadi apa saja yang ada di chat?
- Prinsip dasar yang relevan untuk tim chat
- Data yang sebaiknya tidak diminta lewat chat
- Membatasi akses tim
- Menangani permintaan pelanggan atas datanya
- Pesan otomatis dan AI agent
- Menyiapkan diri jika terjadi kebocoran
- Kebijakan privasi dan komunikasi kepada pelanggan
- Pelatihan tim: bagian yang paling sering terlewat
- Menyimpan dan menghapus data dengan bijak
- Contoh penerapan: klinik kecantikan
- Memilih platform chat yang mendukung pelindungan data
- Kesalahan yang sering terjadi
- Ringkasan
Poin penting
- UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi berlaku penuh setelah masa penyesuaian dua tahun yang berakhir Oktober 2024.
- Nama, nomor telepon, alamat, dan foto identitas yang dibagikan pelanggan di chat adalah data pribadi yang wajib dilindungi.
- Minta data seperlunya, jelaskan tujuannya, dan jangan pernah meminta data sensitif seperti PIN, password, atau kode OTP lewat chat.
- Batasi siapa yang bisa melihat percakapan, gunakan akun per admin, dan hindari menyimpan data pelanggan di ponsel pribadi.
- Siapkan prosedur untuk permintaan pelanggan dan kebocoran data; artikel ini bukan nasihat hukum, konsultasikan dengan ahli untuk kasus spesifik.
UU PDP dan data pelanggan di chat adalah topik yang sering dianggap urusan tim hukum, padahal sehari-hari justru tim customer service yang paling banyak memegang data pribadi. Setiap percakapan berisi nama, nomor telepon, alamat pengiriman, kadang foto KTP atau bukti transfer. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi memberi masa penyesuaian paling lama dua tahun sejak diundangkan, sehingga kewajibannya berlaku penuh sejak Oktober 2024. Bagi tim chat, prinsip praktisnya sederhana: minta data seperlunya, jelaskan tujuannya, jangan meminta data sensitif seperti PIN atau kode OTP, batasi siapa yang bisa melihat percakapan, dan siapkan prosedur jika pelanggan meminta datanya dihapus atau jika terjadi kebocoran.
Catatan penting: artikel ini adalah panduan praktis untuk tim operasional, bukan nasihat hukum. Untuk kebijakan resmi perusahaan atau kasus tertentu, konsultasikan dengan ahli hukum.
Data pribadi apa saja yang ada di chat?
Banyak tim tidak menyadari betapa banyak data pribadi yang mengalir lewat chat setiap hari:
Identitas dasar: nama, nomor telepon, email.
Alamat: alamat pengiriman atau alamat rumah untuk layanan.
Dokumen: foto KTP, NPWP, atau dokumen lain untuk verifikasi.
Data transaksi: riwayat pesanan, bukti transfer, nomor rekening.
Data kesehatan: untuk klinik, keluhan atau riwayat perawatan pasien.
Foto dan rekaman suara: foto produk rusak yang menampilkan wajah atau rumah, pesan suara pelanggan.
Sebagian data ini termasuk kategori yang lebih sensitif, misalnya data kesehatan dan data keuangan, sehingga membutuhkan perlindungan yang lebih ketat.
Prinsip dasar yang relevan untuk tim chat
Berbagai ringkasan UU PDP menyebut sejumlah kewajiban bagi pihak yang mengendalikan data pribadi. Untuk tim layanan pelanggan, prinsip yang paling relevan dapat dirangkum sebagai berikut:
Sanksi untuk pelanggaran mencakup sanksi administratif seperti peringatan tertulis, penghentian sementara pemrosesan, penghapusan data, dan denda, serta sanksi pidana untuk pelanggaran tertentu. Rinciannya perlu dicek langsung pada teks undang-undang dan peraturan pelaksananya.
Data yang sebaiknya tidak diminta lewat chat
Beberapa jenis data hampir tidak pernah dibutuhkan untuk melayani pelanggan lewat chat, dan memintanya justru membuka risiko besar:
PIN dan password akun apa pun.
Kode OTP atau kode verifikasi.
Nomor kartu lengkap beserta kode keamanan di belakang kartu.
Data biometrik yang tidak relevan.
Foto KTP, kecuali benar-benar diwajibkan untuk proses tertentu dan ada dasar yang jelas.
Jadikan aturan ini bagian dari pelatihan admin dan pesan sambutan. Kalimat sederhana seperti "Tim kami tidak akan pernah meminta PIN, password, atau kode OTP" juga melindungi pelanggan dari penipu yang mengatasnamakan bisnis Anda.
Membatasi akses tim
Banyak kebocoran data di bisnis kecil bukan karena serangan canggih, melainkan karena akses yang terlalu longgar. Beberapa praktik yang membantu:
Satu akun per admin. Hindari berbagi satu akun untuk semua orang. Dengan akun per admin, Anda tahu siapa yang mengakses percakapan dan bisa mencabut akses saat ada yang keluar.
Akses sesuai kebutuhan. Admin baru, tenaga paruh waktu, atau mitra cukup melihat chat yang ditugaskan kepada mereka, bukan seluruh riwayat pelanggan.
Jangan simpan data di ponsel pribadi. Chat yang dikelola di ponsel admin ikut terbawa saat admin keluar atau ponselnya hilang.
Autentikasi dua faktor. Aktifkan untuk semua akun yang punya akses ke data pelanggan.
Tinjau akses secara berkala. Cabut akses orang yang sudah tidak bekerja sama.
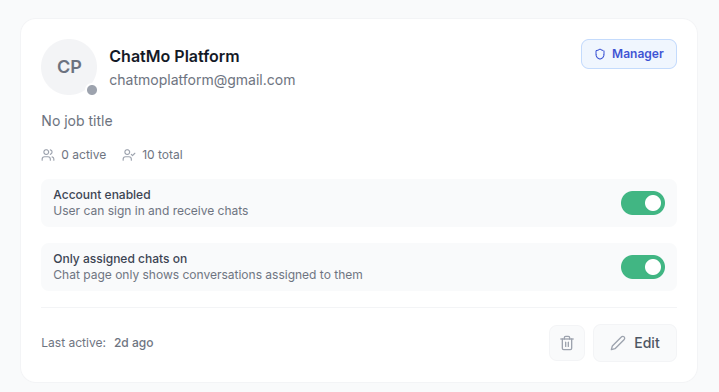
Di ChatMo, setiap admin login dengan akun sendiri, dan pemilik akun bisa membatasi admin tertentu agar hanya melihat chat yang ditugaskan kepadanya atau timnya. Riwayat percakapan tersimpan di inbox bersama, bukan di ponsel pribadi masing-masing admin.
Menangani permintaan pelanggan atas datanya
Pelanggan bisa saja meminta melihat data yang Anda simpan tentang dirinya, meminta perbaikan data yang salah, atau meminta datanya dihapus. Siapkan prosedur sederhana:
Catat permintaan beserta tanggal dan kanal masuknya.
Verifikasi identitas pelanggan dengan cara yang wajar, misalnya mencocokkan nomor telepon dan riwayat pesanan, tanpa meminta data sensitif berlebihan.
Teruskan ke penanggung jawab data di perusahaan.
Tindak lanjuti sesuai ketentuan dan kebijakan perusahaan, dengan memperhatikan kewajiban penyimpanan data lain, misalnya catatan transaksi untuk keperluan perpajakan.
Kabari pelanggan tentang hasilnya.
Admin chat tidak perlu memutuskan sendiri, tetapi perlu tahu ke mana harus meneruskan dan apa yang harus disampaikan kepada pelanggan.
Pesan otomatis dan AI agent
AI agent dan pesan otomatis juga memproses data pelanggan. Pastikan AI tidak meminta data yang tidak perlu, tidak mengulang data sensitif dalam jawabannya, dan menyerahkan percakapan ke admin manusia untuk hal yang menyangkut data pribadi, seperti permintaan penghapusan data atau perubahan identitas. Sampaikan dengan jujur bahwa pelanggan sedang berbicara dengan asisten otomatis jika ditanya.
Menyiapkan diri jika terjadi kebocoran
Tidak ada sistem yang sepenuhnya kebal. Yang membedakan bisnis yang siap dan tidak adalah prosedurnya. Beberapa ringkasan UU PDP menyebut kewajiban memberitahukan kegagalan pelindungan data dalam 3x24 jam kepada subjek data dan lembaga terkait. Siapkan langkah dasar:
Hentikan sumber kebocoran, misalnya mencabut akses akun yang disalahgunakan.
Nilai dampaknya: data apa yang bocor, berapa banyak pelanggan yang terdampak.
Libatkan penanggung jawab dan ahli hukum.
Beri tahu pihak terkait sesuai ketentuan.
Perbaiki penyebabnya agar tidak terulang.
Kebijakan privasi dan komunikasi kepada pelanggan
Cantumkan kebijakan privasi di website, jelaskan data apa yang dikumpulkan lewat chat, untuk apa dipakai, dan bagaimana pelanggan bisa menghubungi Anda terkait datanya. Di formulir sebelum live chat, tambahkan kalimat singkat tentang penggunaan data. Panduan formulir yang ringkas dan jelas ada di artikel pre-chat form live chat.
Pelatihan tim: bagian yang paling sering terlewat
Kebijakan privasi yang bagus tidak berarti apa-apa jika admin tidak memahaminya. Banyak insiden data terjadi karena kebiasaan sehari-hari: mengirim tangkapan layar chat pelanggan ke grup internal untuk bertanya, menyimpan foto KTP di galeri ponsel, atau membagikan data pelanggan ke rekan lewat aplikasi pribadi. Sisihkan waktu untuk pelatihan singkat setiap kali ada admin baru, dan ulangi secara berkala untuk seluruh tim.
Materi pelatihan tidak perlu rumit. Cukup jelaskan data apa yang termasuk data pribadi, data apa yang tidak boleh diminta, cara membagikan informasi pelanggan secara aman di dalam sistem dengan catatan internal, ke mana harus melapor jika melihat sesuatu yang mencurigakan, dan apa yang harus dikatakan saat pelanggan meminta datanya dihapus. Contoh nyata dari pekerjaan sehari-hari jauh lebih mudah diingat daripada pasal undang-undang.
Menyimpan dan menghapus data dengan bijak
Menyimpan data selamanya bukan pilihan yang aman. Semakin banyak data lama yang disimpan, semakin besar dampaknya jika terjadi kebocoran. Tentukan berapa lama jenis data tertentu perlu disimpan, dengan mempertimbangkan kebutuhan bisnis dan kewajiban hukum lain seperti catatan transaksi untuk perpajakan. Foto dokumen yang hanya dibutuhkan untuk verifikasi satu kali, misalnya, sebaiknya tidak disimpan lebih lama dari yang diperlukan.
Biasakan juga meninjau lampiran di percakapan. Foto KTP, bukti transfer, atau dokumen medis yang dikirim pelanggan sebaiknya dipindahkan ke sistem yang sesuai jika memang perlu disimpan, lalu tidak dibiarkan tersebar di banyak tempat.
Contoh penerapan: klinik kecantikan
Sebuah klinik kecantikan dengan tiga cabang melayani pasien lewat WhatsApp dan live chat website. Selama ini admin memakai ponsel pribadi, dan pasien sering mengirim foto wajah serta riwayat perawatan. Saat salah satu admin keluar, riwayat chat pasien ikut terbawa di ponselnya.
Klinik memindahkan semua percakapan ke inbox bersama dengan akun per admin, membatasi admin setiap cabang agar hanya melihat pasien cabangnya, dan menambahkan kalimat di pesan sambutan bahwa klinik tidak pernah meminta kode OTP atau data kartu. Mereka juga menyusun prosedur singkat untuk permintaan penghapusan data dan menunjuk satu orang di manajemen sebagai penanggung jawab. Risiko kebocoran dari ponsel pribadi hilang, dan pasien merasa lebih aman berkonsultasi.
Memilih platform chat yang mendukung pelindungan data
Saat memilih platform untuk mengelola percakapan pelanggan, perhatikan fitur yang mendukung pelindungan data: login per pengguna dengan peran yang bisa diatur, pembatasan akses percakapan, autentikasi dua faktor, dan riwayat aktivitas. Tanyakan juga bagaimana penyedia platform menyimpan dan melindungi data, serta bagaimana data bisa diekspor atau dihapus jika diperlukan. Platform yang tepat tidak membuat bisnis otomatis patuh, tetapi mempermudah tim menerapkan praktik yang baik setiap hari tanpa harus mengandalkan ingatan masing-masing admin.
Kesalahan yang sering terjadi
Berbagi satu akun untuk semua admin. Tidak ada jejak siapa mengakses data.
Menyimpan chat pelanggan di ponsel pribadi. Data ikut hilang atau terbawa saat admin keluar.
Meminta data yang tidak perlu. Menambah risiko tanpa manfaat.
Meminta kode OTP atau PIN. Melanggar praktik keamanan dasar dan merusak kepercayaan.
Tidak punya prosedur kebocoran. Panik dan lambat saat insiden terjadi.
Ringkasan
Kewajiban UU PDP berlaku penuh sejak Oktober 2024, dan data di chat termasuk data pribadi.
Minta data seperlunya, jelaskan tujuannya, dan jangan meminta PIN, password, atau OTP.
Gunakan akun per admin, batasi akses, dan simpan data di sistem, bukan ponsel pribadi.
Siapkan prosedur untuk permintaan pelanggan dan kebocoran data.
Konsultasikan kebijakan resmi dengan ahli hukum.
Pertanyaan yang sering diajukan
Apa itu UU PDP?
UU PDP adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi yang mengatur bagaimana data pribadi dikumpulkan, diproses, disimpan, dan dilindungi oleh pihak yang mengelolanya di Indonesia.
Kapan UU PDP mulai berlaku penuh?
UU PDP memberi masa penyesuaian paling lama dua tahun sejak diundangkan, sehingga kewajibannya berlaku penuh sejak Oktober 2024.
Apakah percakapan chat dengan pelanggan termasuk data pribadi?
Ya. Nama, nomor telepon, alamat, email, foto identitas, dan informasi lain yang bisa mengidentifikasi seseorang yang dibagikan di chat termasuk data pribadi.
Data apa yang sebaiknya tidak diminta lewat chat?
Hindari meminta PIN, password, kode OTP, nomor kartu lengkap beserta kode keamanannya, dan data sensitif lain yang tidak benar-benar dibutuhkan untuk melayani pelanggan.
Apa yang harus dilakukan jika terjadi kebocoran data?
Hentikan sumber kebocoran, nilai dampaknya, dan beri tahu pihak terkait sesuai ketentuan. Berbagai ringkasan UU PDP menyebut kewajiban pemberitahuan dalam 3x24 jam. Konsultasikan dengan ahli hukum untuk langkah yang tepat.
Tentang penulis
Antonio Kurniawan
Product & Customer Success
Tim produk dan customer success ChatMo membantu bisnis di Indonesia mengelola percakapan WhatsApp, Instagram, dan webchat dengan AI agent dan inbox bersama.